Website gehackt – was tun? 10 Sofortmaßnahmen für den Ernstfall
Website gehackt? So reagierst du richtig: Zugänge sichern, Seite offline nehmen, Beweise sichern, bereinigen und Google-Warnung entfernen. Schritt für Schritt.
 Hai Pham · Inhaber & IT-Spezialist
· 8 Min. Lesezeit
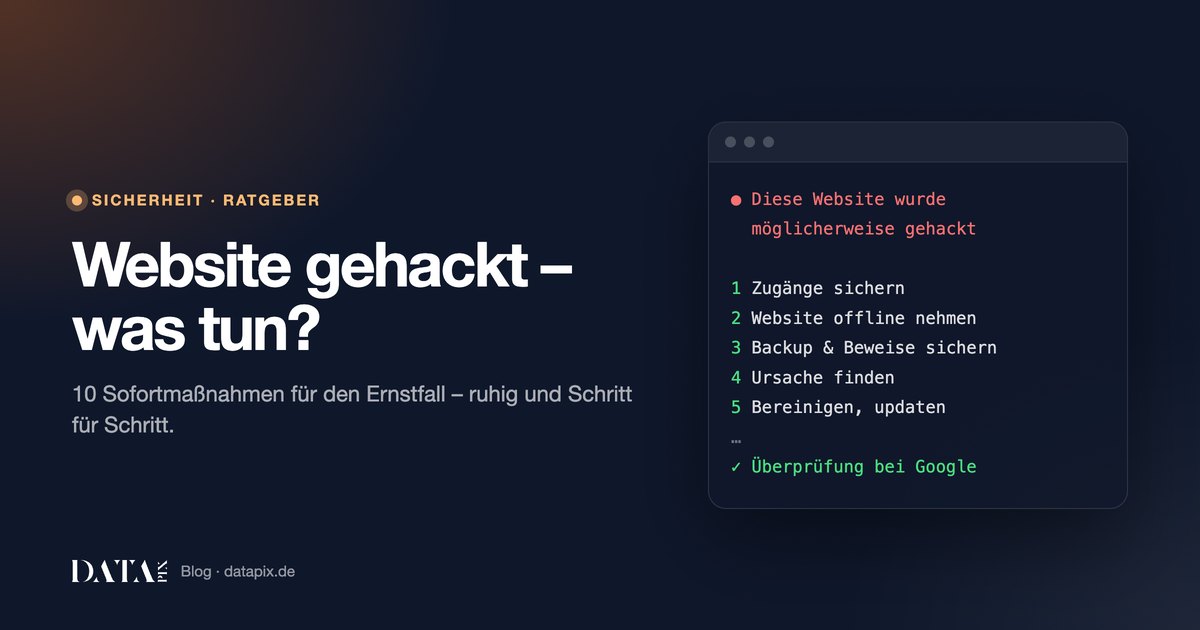
Wenn deine Website gehackt wurde, sichere zuerst alle Zugänge und nimm die Seite vom Netz oder in den Wartungsmodus. Danach sicherst du Beweise, informierst deinen Hoster und bereinigst die Website oder setzt sie sauber neu auf. Erst wenn die Lücke geschlossen ist, beantragst du bei Google die Überprüfung und prüfst, ob du den Vorfall nach DSGVO melden musst.
Kurz gesagt:
- Nicht löschen, nicht hektisch reparieren: erst Zugänge sperren, Website offline nehmen, Zustand sichern.
- Eine gehackte Website ist erst sauber, wenn die Ursache gefunden und die Lücke geschlossen ist, sonst kommen die Angreifer wieder.
- Sind personenbezogene Daten betroffen, gilt in der Regel eine Meldefrist von 72 Stunden nach Art. 33 DSGVO.
Anzeichen: Website gehackt erkennen
Nicht jeder Hack ist auf den ersten Blick sichtbar. Viele Angriffe sind darauf ausgelegt, möglichst lange unentdeckt zu bleiben, etwa um Spam-Seiten in deine Domain einzuschleusen oder deinen Server für den Mailversand zu missbrauchen. Die WordPress-Dokumentation und Google nennen unter anderem diese Anzeichen:
- Google-Warnung: In den Suchergebnissen steht „Diese Website wurde möglicherweise gehackt“, oder der Browser zeigt eine rote Warnseite an.
- Meldung in der Search Console: Der Bericht „Sicherheitsprobleme“ meldet gehackte Inhalte, Malware oder Social Engineering.
- Fremde Inhalte: Seiten in fremder Sprache, Pharma- oder Casino-Spam, unbekannte Links. Prüfe das mit einer Suche nach
site:deine-domain.de, denn manche Spam-Inhalte werden nur Suchmaschinen angezeigt, nicht dir. - Weiterleitungen: Besucher landen, oft nur vom Smartphone oder über Google, auf einer anderen Website.
- Unbekannte Konten: Im CMS tauchen Admin-Benutzer auf, die du nicht angelegt hast.
- Hoster sperrt die Seite oder meldet auffälligen Mailversand.
- Kunden melden Virenwarnungen beim Aufruf deiner Seite.
Trifft eines davon zu, gehe die folgenden Schritte der Reihe nach durch.
Website gehackt: 10 Sofortmaßnahmen in der richtigen Reihenfolge
1. Ruhe bewahren und dokumentieren
Das BSI fasst es auf seiner IT-Notfallkarte so zusammen: Ruhe bewahren, Beobachtungen dokumentieren und Gegenmaßnahmen nur abgestimmt ergreifen. Schreib auf, was du siehst, wann es dir aufgefallen ist und was sich zuletzt an der Website geändert hat, etwa ein neues Plugin oder ein Theme-Update. Mach Screenshots. Diese Notizen sind die Grundlage für jede weitere Analyse, egal ob du selbst bereinigst oder Hilfe holst.
2. Zugänge sichern und Passwörter ändern
Ändere alle Zugänge, die mit der Website zu tun haben: CMS-Admin (zum Beispiel WordPress), Hosting-Kundenmenü, FTP/SFTP, Datenbank und das E-Mail-Konto, an das Passwort-Resets gehen. Nutze lange, einzigartige Passwörter aus einem Passwort-Manager und aktiviere, wo möglich, Zwei-Faktor-Authentifizierung.
Wichtig: Ändere die Passwörter von einem Gerät aus, dem du vertraust. Die WordPress-Dokumentation weist darauf hin, dass Angriffe oft auf einem infizierten Rechner beginnen, der Zugangsdaten mitliest. Lass daher auch einen Virenscan auf deinem eigenen Computer laufen. Bei WordPress meldest du alle aktiven Sitzungen ab, indem du die Sicherheitsschlüssel in der wp-config.php neu erzeugst.
3. Website offline nehmen oder in den Wartungsmodus setzen
Solange die Seite infiziert ist, kann sie Besucher auf Schadseiten umleiten oder Malware verteilen. Google empfiehlt in seiner Anleitung für gehackte Websites deshalb, die Seite in „Quarantäne“ zu nehmen. Am sichersten ist eine statische Wartungsseite, die dein Hoster oder ein Dienstleister direkt auf Serverebene schaltet. Ein Wartungs-Plugin im kompromittierten CMS ist nur eine Notlösung, weil der Schadcode weiterlaufen kann.
4. Beweise und Backup sichern, bevor du etwas änderst
Lösche nichts. Erstelle zuerst eine vollständige Kopie im infizierten Zustand: alle Dateien, die Datenbank und, falls verfügbar, die Zugriffs- und Fehlerprotokolle des Servers. Diese Kopie bewahrst du getrennt auf und spielst sie nie wieder ein. Sie dient nur der Analyse, als Nachweis für eine mögliche Meldung oder Anzeige und als Rückfallebene, falls bei der Bereinigung etwas schiefgeht.
5. Hoster informieren
Melde den Vorfall deinem Hosting-Anbieter. Gerade bei Shared Hosting können weitere Kunden auf demselben Server betroffen sein. Frag nach Logs, nach vorhandenen Backups und danach, ob dein Server bereits auf Spam-Sperrlisten steht. Viele Hoster haben eigene Abläufe für solche Fälle und können zum Beispiel den Mailversand vorübergehend sperren.
6. Ursache finden
Das ist der wichtigste und schwierigste Schritt. Ohne Ursache keine dauerhafte Lösung. Häufige Einfallstore findest du weiter unten. Hinweise liefern dir:
- veränderte Dateien mit auffälligem Änderungsdatum, vor allem
.htaccess,index.php,header.php,footer.phpundfunctions.phpdes Themes - PHP-Dateien in Upload-Ordnern, wo eigentlich nur Bilder liegen sollten
- die Server-Logs rund um den Zeitpunkt der ersten Auffälligkeit
- Malware-Scanner für dein CMS und externe Prüfdienste
Ein Beispiel für eine aktuelle Lücke, bei der die Ursache gar nicht im CMS liegt, ist PHP2Shell: Dort steckt die Schwachstelle in PHP selbst, ein WordPress-Update allein hilft also nicht.
7. Gehackte Website bereinigen oder sauber neu aufsetzen
Du hast zwei Wege:
Bereinigen: Du entfernst Schadcode, fremde Dateien und unbekannte Benutzerkonten gezielt. Bei WordPress ersetzt du laut WordPress-Dokumentation die Ordner /wp-admin und /wp-includes vollständig durch frische Originaldateien derselben Version und lädst sie per SFTP hoch, nicht über die Reparaturfunktion im Backend. Themes und Plugins installierst du ebenfalls aus der Originalquelle neu. Danach prüfst du die Datenbank auf eingeschleuste Skripte und fremde Admin-Konten.
Sauber neu aufsetzen: Du installierst CMS, Theme und Plugins neu und übernimmst nur geprüfte Inhalte wie Texte und Bilder. Oder du spielst ein Backup ein, das nachweislich vor dem Angriff entstanden ist. Vorsicht: Manche Hintertüren schlummern lange, bevor sie aktiv werden. Ein altes Backup ist also nicht automatisch sauber.
Welcher Weg sinnvoller ist, hängt vom Ausmaß ab. Bei mehrfach infizierten oder seit langem ungepflegten Installationen ist ein Neuaufbau oft schneller und sicherer.
8. Alles aktualisieren und Passwörter erneut ändern
Bring CMS, Theme, Plugins und PHP-Version auf den aktuellen Stand. Entferne Plugins und Themes, die du nicht nutzt. Ändere dann alle Passwörter ein zweites Mal: Die WordPress-Dokumentation empfiehlt das ausdrücklich, weil die ersten neuen Passwörter noch auf einem kompromittierten System gesetzt wurden. Dazu gehört auch das Datenbank-Passwort in der wp-config.php.
9. Google Search Console prüfen und Überprüfung beantragen
Hat Google deine Website als gehackt markiert, öffne in der Search Console den Bericht „Sicherheitsprobleme“. Erst wenn alle dort genannten Probleme auf allen Seiten behoben sind, klickst du auf „Überprüfung anfordern“. Beschreibe darin kurz das Problem, deine Maßnahmen und das Ergebnis. Laut Google dauert die Prüfung einige Tage bis mehrere Wochen. Sende den Antrag nicht mehrfach, solange keine Entscheidung vorliegt.
Falls du die Search Console noch nicht nutzt: Bestätige jetzt die Inhaberschaft deiner Domain. Ohne sie siehst du die Warnungen nicht und kannst keine Überprüfung beantragen.
10. Meldepflicht nach DSGVO prüfen
Speichert deine Website personenbezogene Daten, etwa über Kontaktformulare, Terminbuchungen, Kundenkonten oder einen Shop, kann ein Hack eine Datenschutzverletzung sein. Nach Art. 33 DSGVO musst du sie dann unverzüglich und möglichst binnen 72 Stunden, nachdem du davon erfahren hast, der zuständigen Aufsichtsbehörde melden. Die Meldung entfällt nur, wenn voraussichtlich kein Risiko für die Betroffenen besteht. Für Unternehmen und Praxen in Nordrhein-Westfalen ist das die Landesbeauftragte für Datenschutz und Informationsfreiheit NRW (LDI NRW). Bei hohem Risiko musst du nach Art. 34 DSGVO zusätzlich die betroffenen Personen informieren.
Die Frist läuft auch, wenn noch nicht alles geklärt ist. Eine Meldung kann schrittweise ergänzt werden. Dokumentiere den Vorfall in jedem Fall intern, auch wenn du zu dem Ergebnis kommst, dass keine Meldung nötig ist. Bei Unsicherheit sprich mit deinem Datenschutzbeauftragten.
Häufige Ursachen: Wie kommen Angreifer auf deine Website?
Die meisten Hacks bei kleinen Unternehmen sind keine gezielten Angriffe. Automatisierte Werkzeuge suchen massenhaft nach bekannten Schwachstellen. Die häufigsten Einfallstore:
- Veraltete Software: Nicht aktualisierte Plugins, Themes, CMS-Versionen oder eine alte PHP-Version mit bekannten Lücken.
- Schwache oder mehrfach genutzte Passwörter, die durch Ausprobieren oder aus fremden Datenlecks erraten werden.
- Infizierte Arbeitsrechner, auf denen Schadsoftware FTP- oder Admin-Zugangsdaten mitliest.
- Verwaiste Plugins und Themes, die nicht mehr gepflegt werden oder aus unseriösen Quellen stammen.
- Zu viele Admin-Konten, etwa von ehemaligen Mitarbeitenden oder Agenturen.
- Unsichere Hosting-Umgebungen ohne Trennung zwischen Kunden.
Vorbeugung: So schützt du deine Website künftig
Eine gute Vorbeugung ist deutlich günstiger als jede Bereinigung. Das Wichtigste:
- Regelmäßige Updates für CMS, Plugins, Themes und PHP, idealerweise wöchentlich geprüft.
- Automatische Backups, getrennt vom Webserver gespeichert und regelmäßig auf Wiederherstellbarkeit getestet.
- Zwei-Faktor-Authentifizierung für alle Admin-Zugänge und das Hosting-Kundenmenü.
- Rechte sparsam vergeben: Jeder bekommt nur die Rolle, die er braucht. Alte Konten löschst du.
- Search Console einrichten, damit du von Google frühzeitig über Sicherheitsprobleme informiert wirst.
- Überwachung von Dateiänderungen und Erreichbarkeit, damit ein Hack nicht wochenlang unbemerkt bleibt.
Wenn dir für Updates und Überwachung im Alltag die Zeit fehlt, kannst du das abgeben. Mit unserer Managed-IT-Betreuung kümmern wir uns laufend um Updates, Backups und Sicherheit, damit es gar nicht erst zum Notfall kommt.
Wann professionelle Hilfe sinnvoll ist
Viele Schritte oben kannst du selbst erledigen. Hol dir Unterstützung, wenn:
- du nach der Bereinigung erneut gehackt wirst, die Ursache also offenbar nicht gefunden wurde
- personenbezogene Daten von Kunden oder Patienten betroffen sein könnten
- du keinen Zugriff mehr auf dein CMS oder Hosting hast
- dein Server Spam versendet oder auf Sperrlisten steht
- deine Website für dein Geschäft kritisch ist, etwa ein Shop oder ein Buchungssystem
- dir die technische Erfahrung oder schlicht die Zeit fehlt
Bei Datapix in Greven helfen wir dir genau in solchen Situationen. Unsere Hack-Bereinigung zum Festpreis umfasst das Entfernen des Schadcodes, das Schließen der Lücke, neue Zugänge und einen schriftlichen Bericht, den du auch für eine mögliche Datenschutzmeldung nutzen kannst. Du kannst die Hack-Bereinigung direkt online buchen und wir starten zeitnah. Wenn du unsicher bist, ob es überhaupt ein Hack ist, schau dir unsere IT-Notfallhilfe an oder schreib uns kurz über die Kontaktseite. Wir sagen dir ehrlich, ob du es selbst lösen kannst.
Quellen
- Google Search Central / web.dev: Help, I think I’ve been hacked
- Google Search Console-Hilfe: Bericht „Sicherheitsprobleme“
- Google Search-Hilfe: Hinweis „Diese Website wurde möglicherweise gehackt“
- Google Search Central: Malware und unerwünschte Software
- WordPress-Dokumentation: FAQ My site was hacked
- BSI: IT-Notfallkarte „Verhalten bei IT-Notfällen“
- EUR-Lex: Datenschutz-Grundverordnung (EU) 2016/679, Art. 33 und 34
- Landesbeauftragte für Datenschutz und Informationsfreiheit NRW: ldi.nrw.de
Häufige Fragen
Woran erkenne ich, dass meine Website gehackt wurde?
Typische Anzeichen sind eine Google-Warnung wie „Diese Website wurde möglicherweise gehackt“, fremde Seiten oder Links in den Suchergebnissen, unbekannte Admin-Konten, Weiterleitungen auf fremde Seiten, Virenscanner-Warnungen bei Besuchern oder eine vom Hoster gesperrte Website.
Soll ich meine gehackte Website sofort löschen?
Nein. Nimm die Website offline oder in den Wartungsmodus, lösche aber nichts. Sichere zuerst eine Kopie im infizierten Zustand und die Server-Logs. Diese Daten brauchst du, um die Ursache zu finden und gegebenenfalls eine Meldepflicht zu prüfen.
Reicht es, ein altes Backup einzuspielen?
Nur, wenn du sicher weißt, dass das Backup vor dem Angriff entstanden ist, und du die Lücke danach schließt. Manche Schadcodes bleiben lange unbemerkt, deshalb kann auch ein älteres Backup bereits eine Hintertür enthalten.
Wie lange dauert es, bis Google die Warnung entfernt?
Nach der Bereinigung beantragst du in der Google Search Console unter „Sicherheitsprobleme“ eine Überprüfung. Laut Google dauert diese einige Tage bis mehrere Wochen.
Muss ich einen Website-Hack der Datenschutzbehörde melden?
Wenn personenbezogene Daten betroffen sein könnten, etwa aus Kontaktformularen, Kundenkonten oder Shop-Bestellungen, musst du laut Art. 33 DSGVO in der Regel innerhalb von 72 Stunden die zuständige Aufsichtsbehörde informieren, es sei denn, es besteht voraussichtlich kein Risiko für die Betroffenen.